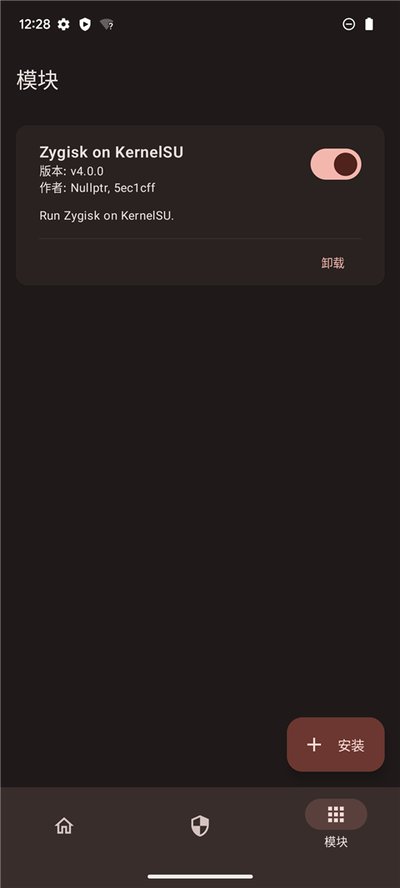
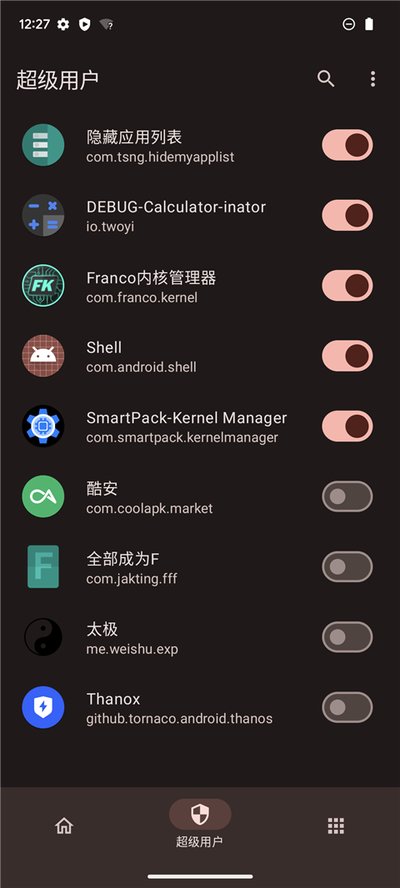
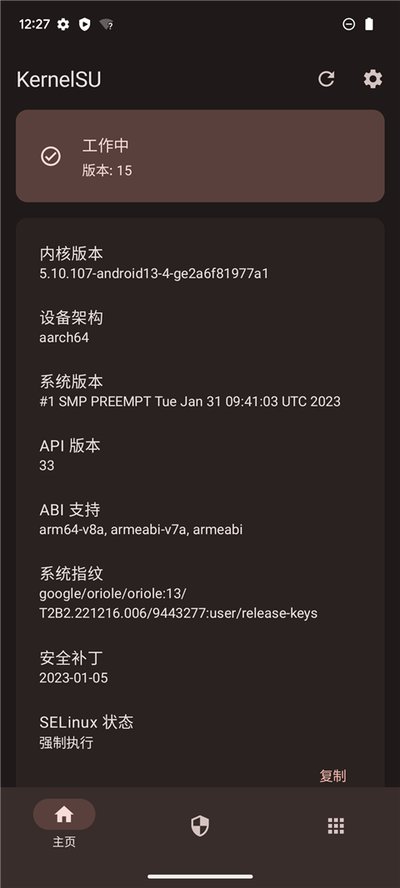
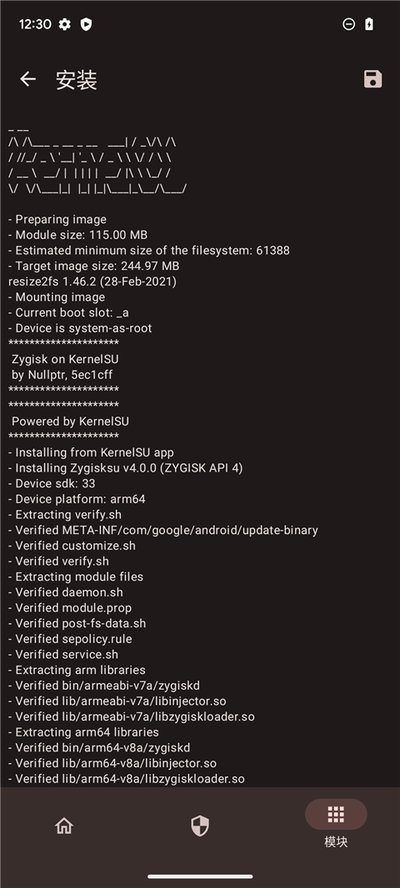


KernelSU基于安卓GKI通用内核架构开发,主要用来给安卓系统底层提供root管理支持。它在Linux内核层运作,直接从内核空间对应用分发超级用户权限。相比以前在用户
1、构建设备内核
同步内核源码:
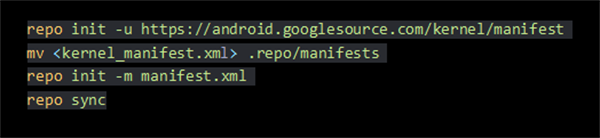
拉取代码需要准备好对应的manifest清单文件,这样可以确保整个编译环境和依赖版本完全可复现。建议直接从官方的GKI发布页面下载对应的构建清单进行同步。
2、构建内核镜像
例如,我们需要构建 aarch64 内核镜像:
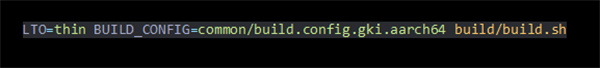
执行编译参数时记得带上精简链接时优化的配置,要是电脑物理内存没有达到24GB,编译阶段很容易因为内存溢出而中断退出。
从 Android 13 开始,内核由 bazel 构建:

3、使用 KernelSU 构建内核
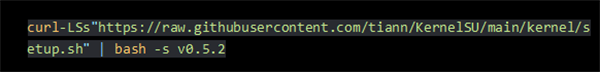
如果您可以成功构建内核,那么构建 KernelSU 就很容易,根据自己的需求在内核源代码根目录中运行以下任一命令:
最新tag(稳定版本)

main分支(开发版本)
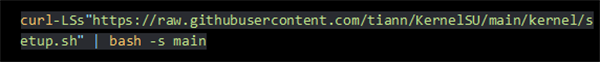
指定tag(比如v0.5.2)
然后重建内核,您将获得带有 KernelSU 的内核映像!
1、获取对应机型版本的应用安装程序包。
2、传输到手机内部存储后,通过系统自带的文件浏览器或者下拉状态栏找到该文件。
3、点击该安装文件调起系统安装器,按屏幕提示授权并确认,等待流程跑完。
4、安装完毕直接在完成界面选择启动,或者返回桌面找到新增的应用图标进入。
1、支持强制移除出厂自带的顽固无用程序,快速清理深层残留缓存,释放运存空间。
2、方便调整后台开机自启项目,对部分单机游戏或工具软件的内置推广弹窗进行拦截屏蔽。
3、允许替换全局字体文件、实现免权限截屏、配合内存修改工具使用,也可以实现界面主题深度美化等进阶操作。
4、适配了市面上绝大多数搭载通用内核的主流手机硬件,覆盖面较广。
1、内核底层接管授权逻辑,日常给各类调试工具放权更顺畅,不用反复重启处理。
2、授权面板清晰展示每个软件的具体访问请求,随时按需开关。
3、提供内核层面的hook挂钩能力,能针对内核系统调用完成高效的监控与行为拦截。
4、常驻系统最底层运行,掌控级别和隐蔽性远高于传统的用户态框架。
管理器:检测到root环境可用时直接跳过后台服务的重复启动流程。
内核:修正了x86-64架构下Linux内核6.13版本的编译报错。
内核:处理了avtab访问向量表复制时出现的异常问题。
ksud:优化安全策略解析,修复扩展权限相关的问题并支持括号语法。
内核:重构内核部分构建逻辑,将规则由Makefile迁移到Kbuild体系。
ksud:完善崩溃与异常日志收集,在错误报告中附带详细的进程上下文数据。
内核:清理老旧系统的第二阶段初始化冗余逻辑。
ksud:补充并输出了更详尽的底层执行日志供排查问题。
修复印尼语本地化文本显示错漏问题。
内核:剥离针对内核域的安全策略定义。
内核:调整程序执行挂钩逻辑,优化上下文切换时的安全策略约束。
跟进加入对上游新内核版本的适配支持。
内核:调整卸载挂载点时的凭证使用方式,精简相关进程策略。
管理器:在授权列表视图中按需过滤内部组件显示。
模板:补充针对特定框架的底层调用支持模板。
小雾公益端能帮手游玩家优化连接端口并替换游戏内的视觉外观。...
三角洲威龙直装能够直接给三角洲行动的局内对抗带来战术信息辅...
短小助把好几样平时拍视频用得上的小玩意儿整合在了一起,里面带...

知云翻译机最新版用于日常多语种即时互译与词汇记忆,能搞定文本...
威龙漏打直装是一个专门给射击类手游玩家准备的辅助工具,主要用...